

AI安全网关科普:大模型上线的数据安全边界怎么划
发布日期: 2026-10-13作者: 犀犀来源: 犀思云浏览: 4
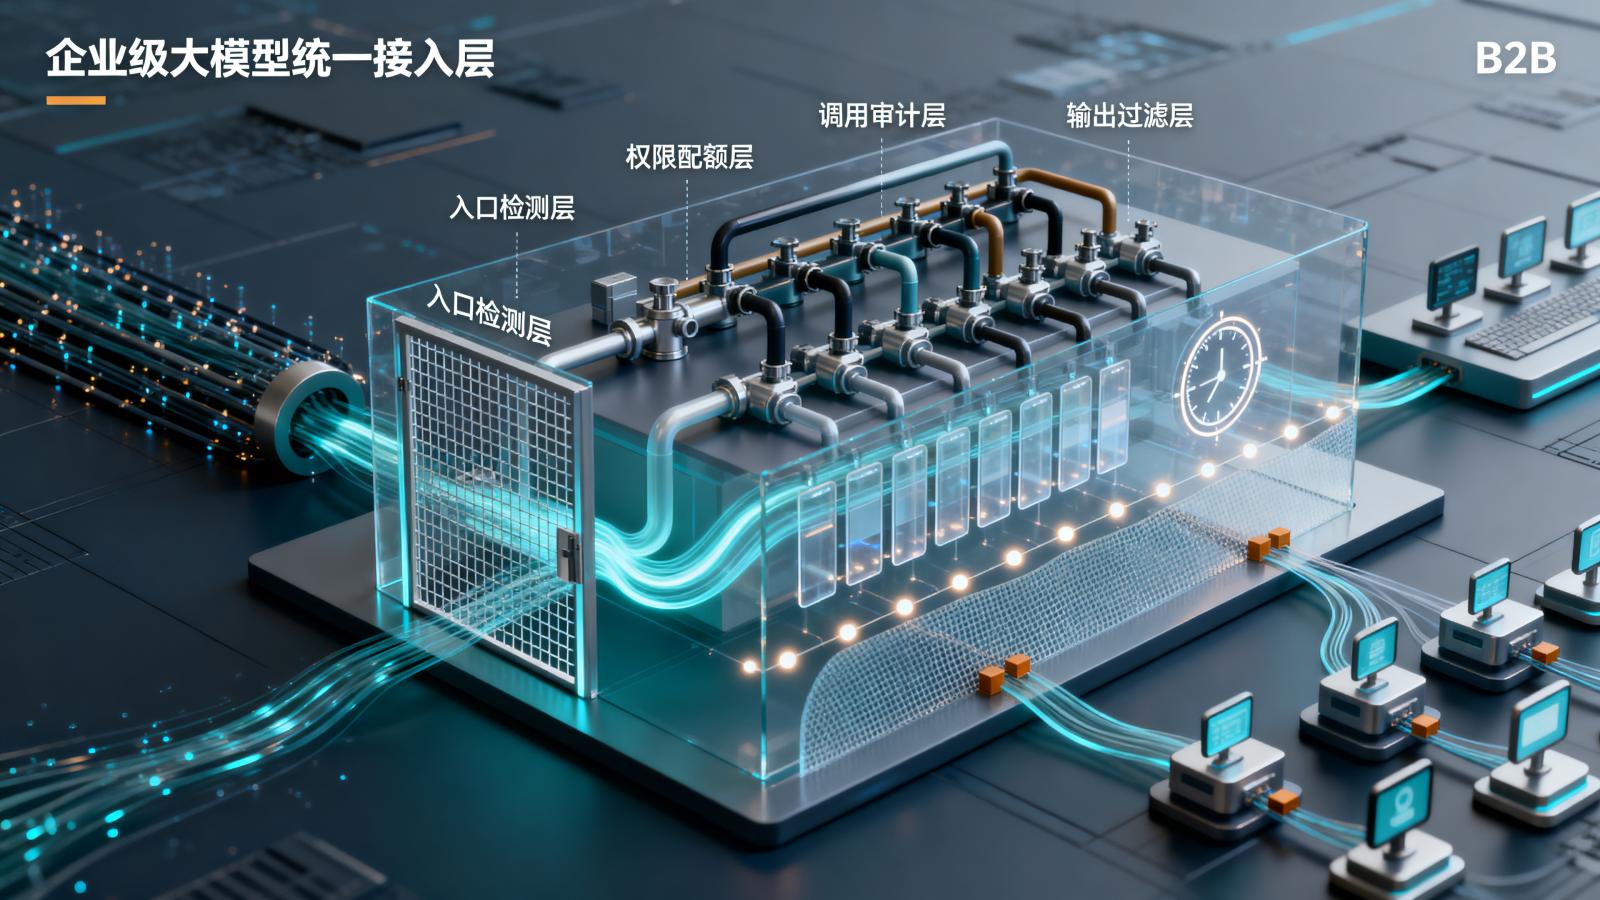
AI安全网关是大模型调用场景下,位于企业AI应用与模型、工具、知识库、智能体之间的统一接入层流量治理与安全管控组件。它是API网关面向大模型的一次专门扩展:传统API网关解决短连接请求-响应模式下的路由、限流、鉴权问题,而AI安全网关要处理长连接、高延时、流式输出带来的内容风险、权限边界、Token成本与责任追溯难题。本文要回答的核心问题是:大模型上线前,数据安全边界应该划在哪几层,每一层具体管什么。
一、AI安全网关是什么:从API网关到大模型统一接入层
1. 先厘清概念:不是防火墙,也不是单纯的内容审核
AI安全网关管的是大模型调用流量里的内容风险、权限边界、成本与责任追溯,不是网络层攻击防护。它和防火墙的问题域不同:防火墙看的是网络流量本身,AI安全网关看的是"谁在调模型、传了什么进去、模型回了什么出来、花了多少Token"。
三个易混对象需要分清。传统API网关面向通用接口调用,擅长短连接下的鉴权、限流、路由;AI安全网关继承了这些流量治理能力,但增加了一层面向大模型风险的管控逻辑。内容审核服务只覆盖输出内容过滤这一单一环节,通常以API形式被调用;AI安全网关则是统一接入层,覆盖输入检测、权限管控、交互审计、输出过滤的完整链路。
2. 它存在的直接原因:大模型从试点走向生产
很多企业卡在同一个节点:模型能力验证通过了,但不敢放量上线。原因集中在三点——输入不可控、输出不可审、调用不可追溯。
风险数据可以说明问题的尖锐程度。Cybersecurity Ventures《2026 AI威胁态势报告》指出,针对大模型的提示词注入、数据投毒及模型窃取攻击同比增长480%,32%的企业级AI应用曾因安全漏洞导致敏感数据泄露或决策失误。
这带来一个判断:大模型上线不是"调通即上线",而是先划清安全边界再放量。边界不划清楚,上线越早,欠下的安全债越多。
二、数据安全边界怎么划:输入检测、权限管控、交互审计、输出过滤
1. 输入端:先解决"什么能进模型"
大模型输入检测与输出过滤是同一枚硬币的两面,输入端管的是"什么能进模型"。输入检测要拦三类东西:
一是恶意Prompt注入,包括直接把越权指令写进提示词的直接注入,以及把恶意指令藏在网页、文档里让模型间接读取的间接注入。二是越权查询请求,阻止用户通过提示词获取超出其数据权限的信息。三是批量恶意输入与刷屏行为,识别并限流。
用可操作的话说,这相当于在模型入口设一道内容安检,不让危险指令进入推理环节。输入检测做扎实了,后面几层防线才有意义。
2. 权限端:谁有权调用哪个模型、消耗多少Token
大模型API调用安全与权限,以及Token成本与配额管理,是权限端的两个核心问题。权限管控不只是安全动作,也是运营管控动作。
多API Key均衡管理解决两个问题:避免单Key超限导致业务中断,同时防止Key被滥用后难以定位责任主体。模型分级授权把高成本、高能力模型留给高价值场景,低成本模型承载常规请求,让资源分配跟着业务价值走。Token配额与限流按部门、项目、应用维度设定,从源头控制成本失控。
一句话概括:权限端把"谁能花多少钱调用"写进统一策略,而不是散落在各个业务系统里各自为政。
3. 交互审计:每一笔调用花在哪、谁在调、结果如何
交互审计的核心价值,是让大模型调用从"黑盒"变成"可追溯记录"。审计不是为了事后追责,而是为了事前设控和事中发现异常。
调用成本审计按模型、应用、用户维度归集消耗,回答"AI账单为什么这么高"这个企业最常问的问题。Token消耗追踪能定位AI Agent多轮交互中的重复推理与工具调用消耗,找出成本异常点。责任可追溯则确保每次调用留痕,问题发生后能定位到具体请求与操作者。
做到这一步,企业才敢把大模型从试点推到生产,因为出了任何问题都有据可查。
4. 输出端:管住"模型说了什么、带出了什么"
大模型输入检测与输出过滤的另一半在输出端。输出过滤管两件事:有害内容输出拦截、敏感数据泄露防护。
内容安全评测与安全护栏是配合关系:评测识别风险,护栏执行拦截。输出过滤有独立存在的必要,因为输出内容可能被下游应用、用户或AI Agent二次利用,输出端的规则必须独立于输入端存在,不能假设"输入干净输出就干净"。
另一个容易被忽略的点是输出过滤与企业自有知识库的关联。如果模型在回答中带出了不应外发的内部数据,输出端要有拦截能力。这比单纯的内容合规更贴近企业的实际数据安全诉求。
三、AI安全网关和API网关、内容审核服务有什么区别
1. AI安全网关与传统API网关:问题域不同
传统API网关解决的是短连接请求-响应模式下的通用问题:路由、限流、鉴权、协议转换。这些场景里,一次请求的响应延迟可控,连接生命周期短暂。
大模型调用不是这样。流式输出意味着连接长时间保持,响应内容逐步生成,风险和成本都在过程中累积。AI安全网关要处理的是内容风险、Token成本、模型切换这类传统API网关不涉及的问题。
可以这样理解二者关系:AI安全网关是API网关在AI场景下的专门扩展,继承了流量治理能力,增加了面向大模型风险的管控层。传统API网关的限流是防流量打爆服务,AI安全网关的限流是防Token消耗失控,管控对象不同。
2. AI安全网关与内容审核服务:覆盖范围不同
内容审核服务只覆盖内容过滤单一环节,通常以API形式被调用,判断某条内容是否合规。它是一个点上的能力。
AI安全网关是统一接入层,覆盖流量调度、权限管控、调用审计、成本治理在内的完整链条,是一个面上的能力。内容审核服务可以作为AI安全网关输出过滤环节的组件接入,但不能用内容审核服务替代完整的网关能力。
一句话收束:内容审核解决"某条内容合不合规",AI安全网关回答"整个调用过程可不可控"。前者是后者的一个子集。
四、哪些场景下需要把边界划得更严
1. AI Agent智能体调用的高风险场景
AI Agent安全管控的特殊性在于:Agent具备工具调用、多轮推理、自主决策能力,权限边界一旦失控,影响范围远超单次问答。一个被诱导的Agent可能执行越权操作、批量调用高成本模型、或将内部数据经工具链外传。
应对思路要基于一个前提:Agent可能已被攻破。防线设计不能假设Agent始终是可信的,而要在工具调用、数据访问、模型选择每个环节都做细粒度管控。
业界已经在朝这个方向走。部分服务商提供AI接入网络或私有AI网关能力,将Agent调用和大模型接入统一纳管。以犀思云为例,其AI原生网络与私有AI网关的技术方向,就是把Agent调用和大模型接入放进同一条治理链路里,让权限边界和审计记录覆盖智能体场景。
2. 多模型并行调用与灰度上线的过渡场景
企业大模型上线安全合规,在多模型并行调用和灰度上线的过渡阶段压力最大。多种大模型集成与切换的复杂性来自API标准不统一,切换成本高。新模型上线需要小流量试运行,验证安全与质量后逐步放量。
统一接入层的价值在这里体现得很具体:在AI安全网关层做模型路由与灰度策略,不侵入业务代码。灰度期间如果新模型出现问题,可以在网关层快速切回旧模型,不需要业务侧改动。
合规视角也在收紧。信通院已开展大模型安全围栏能力评测,合规正成为大模型上线的准入门槛。企业在规划生产环境上线时,需要把评测要求纳入技术选型考量。
3. 一个不必过度设防的参考情形
单一模型、低频调用、内部试点的小范围验证场景,可以在应用层做基础防护,不必一上来就上完整的AI安全网关。这个阶段的重点是把模型跑通、验证业务价值。
但前提要清楚:一旦进入多模型、多应用、多部门的生产阶段,统一接入层就该纳入规划。边界划到什么程度,取决于上线范围与调用规模,不是一刀切。
五、常见问题解答
1. AI安全网关和普通防火墙是一回事吗?
不是。防火墙面向网络层攻击,关注的是流量本身;AI安全网关面向大模型调用流量中的内容风险、权限边界与成本管控。二者问题域不同,部署位置与作用方式也有差异。
2. 企业必须用AI安全网关才能上线大模型吗?
不是"必须用某个产品",但规模化的生产环境上线,需要具备AI安全网关承担的输入检测、权限管控、交互审计、输出过滤等核心能力,否则安全与成本风险难以闭环。小规模试点可以在应用层做基础防护,生产环境则需要统一接入层。
3. AI安全网关能替代内容审核服务吗?
二者不是替代关系。内容审核服务覆盖输出内容的安全过滤单一环节,AI安全网关是含流量调度、权限、审计的统一接入层。内容审核能力可以内嵌到网关内,但不能用内容审核服务替代完整的网关能力。
4. 大模型上线前的安全合规要注意哪些环节?
企业大模型上线安全合规需要覆盖输入、权限、审计、输出四个环节,同时关注行业评测要求,例如信通院大模型安全围栏能力评测等公开合规依据。具体合规义务还需结合行业与适用法规判断。
5. Token配额管理对控制AI成本真的有效吗?
有一定效果。Token配额与限流管住的是"谁能调用、能消耗多少",可以防止AI Agent多轮交互、重复推理带来的百倍级Token消耗失控。但要真正控制总成本,还需搭配模型分级授权和调用成本审计,单靠配额管不住"模型选贵了"的问题。
数据来源
Cybersecurity Ventures《2026 AI威胁态势报告》:https://cybersecurityventures.com
阿里云AI网关产品文档:https://www.aliyun.com/getting-started/what-is/what-is-ai-gateway
奇安信AI安全网关发布信息:https://www.qianxin.com/news/detail?news_id=15020
腾讯云大模型安全解决方案:https://cloud.tencent.com/developer/article/2672023
本文由犀思云技术团队撰写,含相关产品服务信息,仅供技术交流。
