

MCP网关入门科普:Agent安全调用企业工具,中间层怎么搭
发布日期: 2026-10-13作者: 犀犀来源: 犀思云浏览: 4
Agent 能“调通”企业工具,不等于能安全地调用。不少团队在试点阶段发现,让 Agent 连上 ERP、CRM 或数据库并不难,难的是怎么管住它:上百个接口一个个对接会产生组合爆炸,末端系统只看到共享服务账号,真实用户身份在调用链路上丢失。MCP网关是什么?一句话说,它是位于 AI Agent 与企业内部工具/API 之间的中间层,负责统一鉴权、权限控制、协议转换与审计,让 Agent 以受控身份安全调用企业工具。 本文依次讲清三件事:MCP网关和 MCP Server 的区别、中间层要管住哪些控制点、生产环境怎么搭,以及什么情况下暂时不需要。
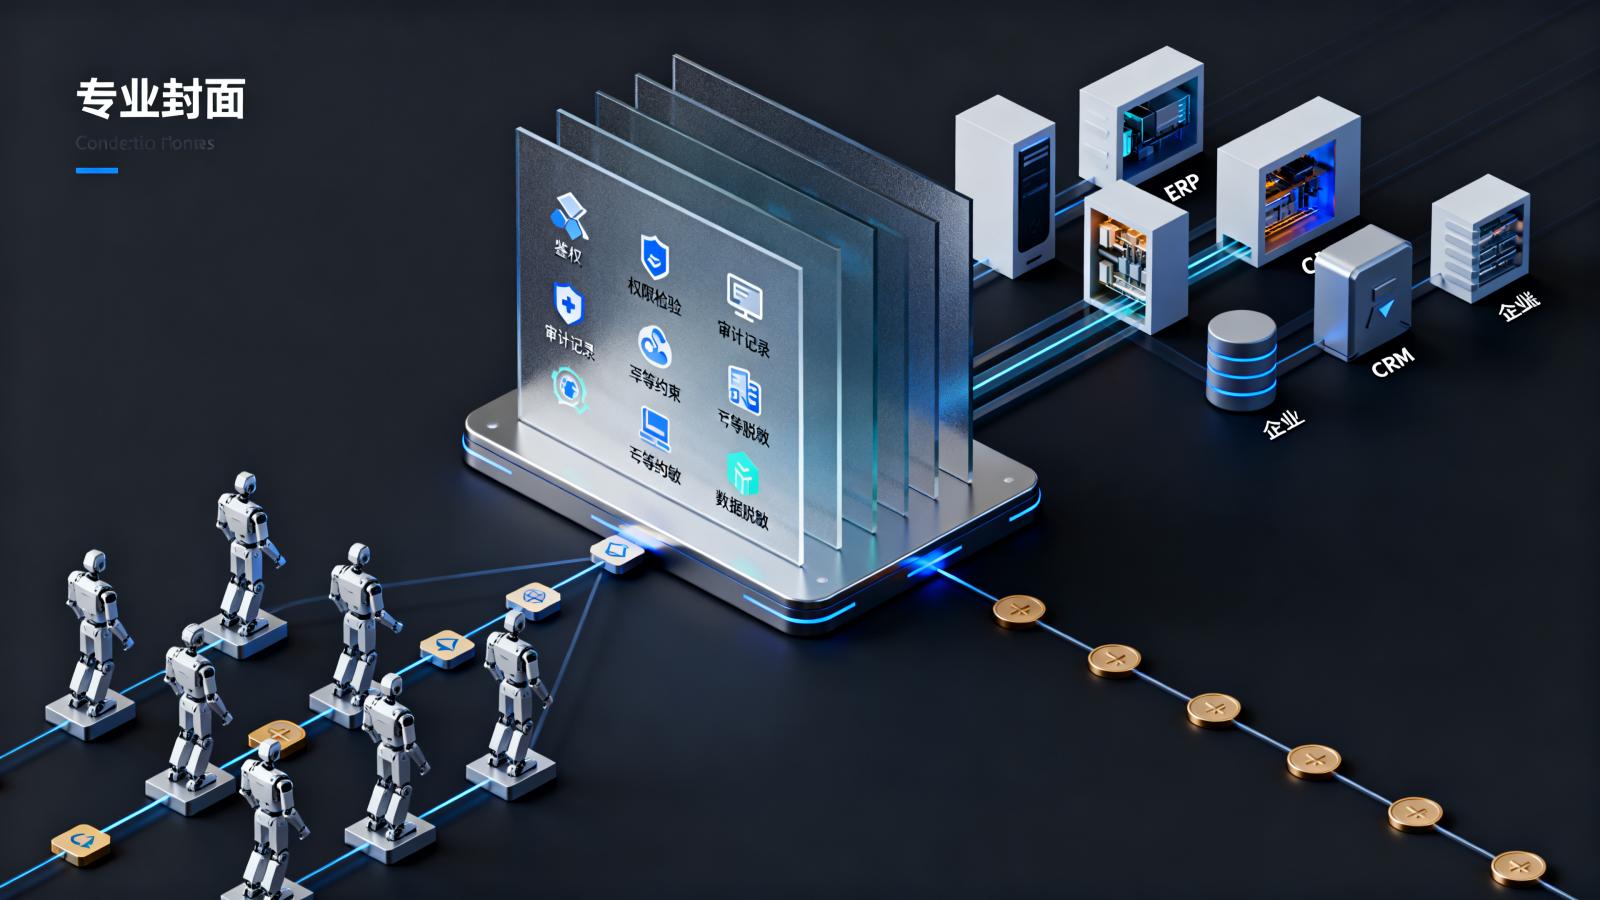
一、MCP网关是什么:先把它理解为受控的“企业权力入口”
MCP网关不是 MCP 协议本身,也不等于单个 MCP Server。Agent 通过 MCP 调用的不是普通函数,而是创建用户、查询订单、执行 SQL 这类企业动作。 这些动作一旦放开,影响的是账号体系、交易数据和核心系统。MCP网关的价值,就是把散落在各处的“动作入口”收口到一条可治理的链路上:Agent 先经过网关校验身份、确认权限、记录日志,再由网关向后端工具发起调用。
这里要区分边界:MCP Server 负责把某个工具或数据源实现为协议可调用的能力,属于工具注册与执行层;MCP网关则是入口层,负责多个 Server 之上的统一治理。腾讯云、阿里云的公开文档已在 2026 年把 MCP Gateway 或 AI 网关定位为存量接口接入、凭据托管与安全防护的统一入口,口径一致。Gartner 也曾提醒,缺少统一集成层会让多数 AI 项目受困于数据孤岛(转引自腾讯云 2026 年 7 月公开内容)。
二、为什么不能只做“每个接口包一层MCP Server”
“每个接口包一层 MCP Server”是直觉方案,但会在工程上累积三类成本。
第一,N×M 组合爆炸。上百个 RESTful 接口逐个包装,每个 Server 都要把鉴权、配额、日志埋点重新实现一遍,上线流程数量成倍增加。接口越多,维护面越大。
第二,协议演进成本。MCP 协议本身在演进,传输方式从 SSE 转向 Streamable HTTP。散落的 Server 要逐个适配升级;统一收口后,协议适配集中在网关一处完成。
第三,身份丢失与凭据散落。Agent 用服务凭据直连生产系统,末端只看到一个共享技术账号,审计无法对应到真实用户。真实密钥如果散落在每个 Agent 或每个 Server 里,泄露面会显著扩大;统一交给网关保管更可控。
行业侧也在确认这一判断。ServiceNow 在 Knowledge 2026 公开观点中提出,Agent 连接外部服务和数据源之后,缺少集中监督、审批和审计会形成新的治理缺口。也就是说,问题不只是“能不能调通”,而是“调用是否始终处于受控状态”。
三、中间层要管住的五个关键控制点
1. 统一鉴权与短时令牌
统一鉴权是网关作为唯一“前台”的前提。 对 Agent 侧先统一验证身份,再由网关向后端系统换取访问凭证。短时令牌和加密身份穿透的意义在于:下游系统看到的是真实调用人,而不是某个模糊的“Agent 账号”。
2. 权限控制与调用前拦截
权限校验必须发生在具体调用执行之前,而不是事后告警。 网关需要支持多租户隔离,能按用户或按工具声明权限范围,并在参数级别做校验,把越权调用挡在执行之前。
3. 调用审计与可回溯
每次调用应记录谁、在什么时间、以什么角色、调用哪个工具、传入哪些参数、返回什么结果。调用审计不是“日志留存”,而是责任链可回溯的依据——发生误操作时能定位到具体人和具体动作,而不是一个共享账号。
4. 幂等、超时与失败补偿
写操作一旦因网络重试重复执行,可能产生重复订单、重复扣款或重复开权限。网关和工具描述层面需要明确哪些操作可重试、哪些必须幂等、失败后如何补偿,这是生产环境必须回答的问题。
5. 数据治理前置与动态脱敏
遗留系统的“脏数据”直接喂给 Agent,字段含义不清、状态不一致会直接影响决策。网关可作为统一收口点,在调用链路上做数据过滤、脱敏和字段映射,避免 Agent 看到越权或不必要的数据。
四、怎么搭:生产环境落地的五条铁律
MCP网关中间层怎么搭,核心不是先写代码,而是先定边界。 落地时可以把下面五条当作判断框架,按顺序逐项落实。
第 1 步:先把接口清单转化为带权限声明的工具描述。 不要无差别放开全部 API。接入前明确每个接口的权限范围、适用角色,再决定是否向 Agent 暴露。
第 2 步:工具描述即契约。 参数、返回、副作用、幂等要求必须写清楚,模糊描述会直接导致 Agent 误调。一个“执行 SQL”工具不写明查询还是写入,风险就不可控。
第 3 步:MCP Server 保持无状态。 会话与决策上下文不落在 Server 实例上,便于横向扩展和故障恢复,也减少状态不一致带来的安全问题。
第 4 步:写操作默认带审计与幂等约束。 先做读写分离,再决定哪些写接口允许 Agent 触发;所有写动作都必须留下审计记录。
第 5 步:数据脱敏与权限策略放在请求路径上动态执行。 不依赖 Agent 自觉遵守。策略在网关调用链路上强制执行,Agent 本身无法绕过。
这五条不需要一步到位。建议从权限最高的 1 到 3 个工具开始试点,验证鉴权、审计、幂等三个闭环,再逐步扩大接入范围。
五、什么场景适合引入MCP网关,什么场景暂不需要
企业要不要 MCP网关,判断标准不是“是否用了 MCP”,而是 Agent 是否已经要触碰企业生产系统的动作入口。
适合引入的场景包括:已有多套 ERP、CRM、OA 或数据库需要被 Agent 调用的中大型企业、集团型企业、AI 或科技类企业、成长型企业;已经发现 Agent 持有生产凭据的情况;需要审计 Agent 动作、区分不同用户调用行为、把存量 REST 接口快速接入 Agent 的团队。
暂不需要的情况也很明确:仍在单工具验证阶段、工具数量很少且只做内部演示、没有生产数据接入诉求。这类场景可以先不引入网关,避免过早建设。
六、常见问题解答
MCP网关和MCP Server到底有什么区别?
MCP Server 负责把某个工具或数据源实现为 MCP 可调用的能力;MCP网关负责在 Agent 与多个 MCP Server 之间统一处理身份、权限、协议转换和审计。网关是中间层入口,不是替代单工具实现的 Server。
企业一定要用MCP网关吗?
如果只有少量演示工具、不接生产系统,可以先不用;一旦 Agent 需要调用 ERP、CRM、数据库等企业动作入口,涉及真实凭据和审计责任,网关统一收口更可控。
Agent直接调用企业API有什么风险?
主要是权限失控和身份丢失。Agent 若持有生产凭据,末端系统只看到共享账号;一旦误操作或凭证泄露,责任链断裂,审计找不到具体人和动作。
MCP网关中间层怎么搭才安全?
安全搭建的关键是把统一鉴权、权限拦截、审计记录、幂等补偿做在调用执行之前,并保持 MCP Server 无状态、工具描述清晰、生产凭据只在网关侧托管。
MCP网关适合小公司用吗?
工具数量少、组织复杂度低的小团队可以先用简单的单一 MCP Server 方案;如果已经涉及多个系统权限和对外审计要求,即使团队规模不大,也建议尽早用网关统一收口,避免后续迁移成本更高。
本文由犀思云技术团队撰写,含相关产品服务信息,仅供技术交流。
